
摘要
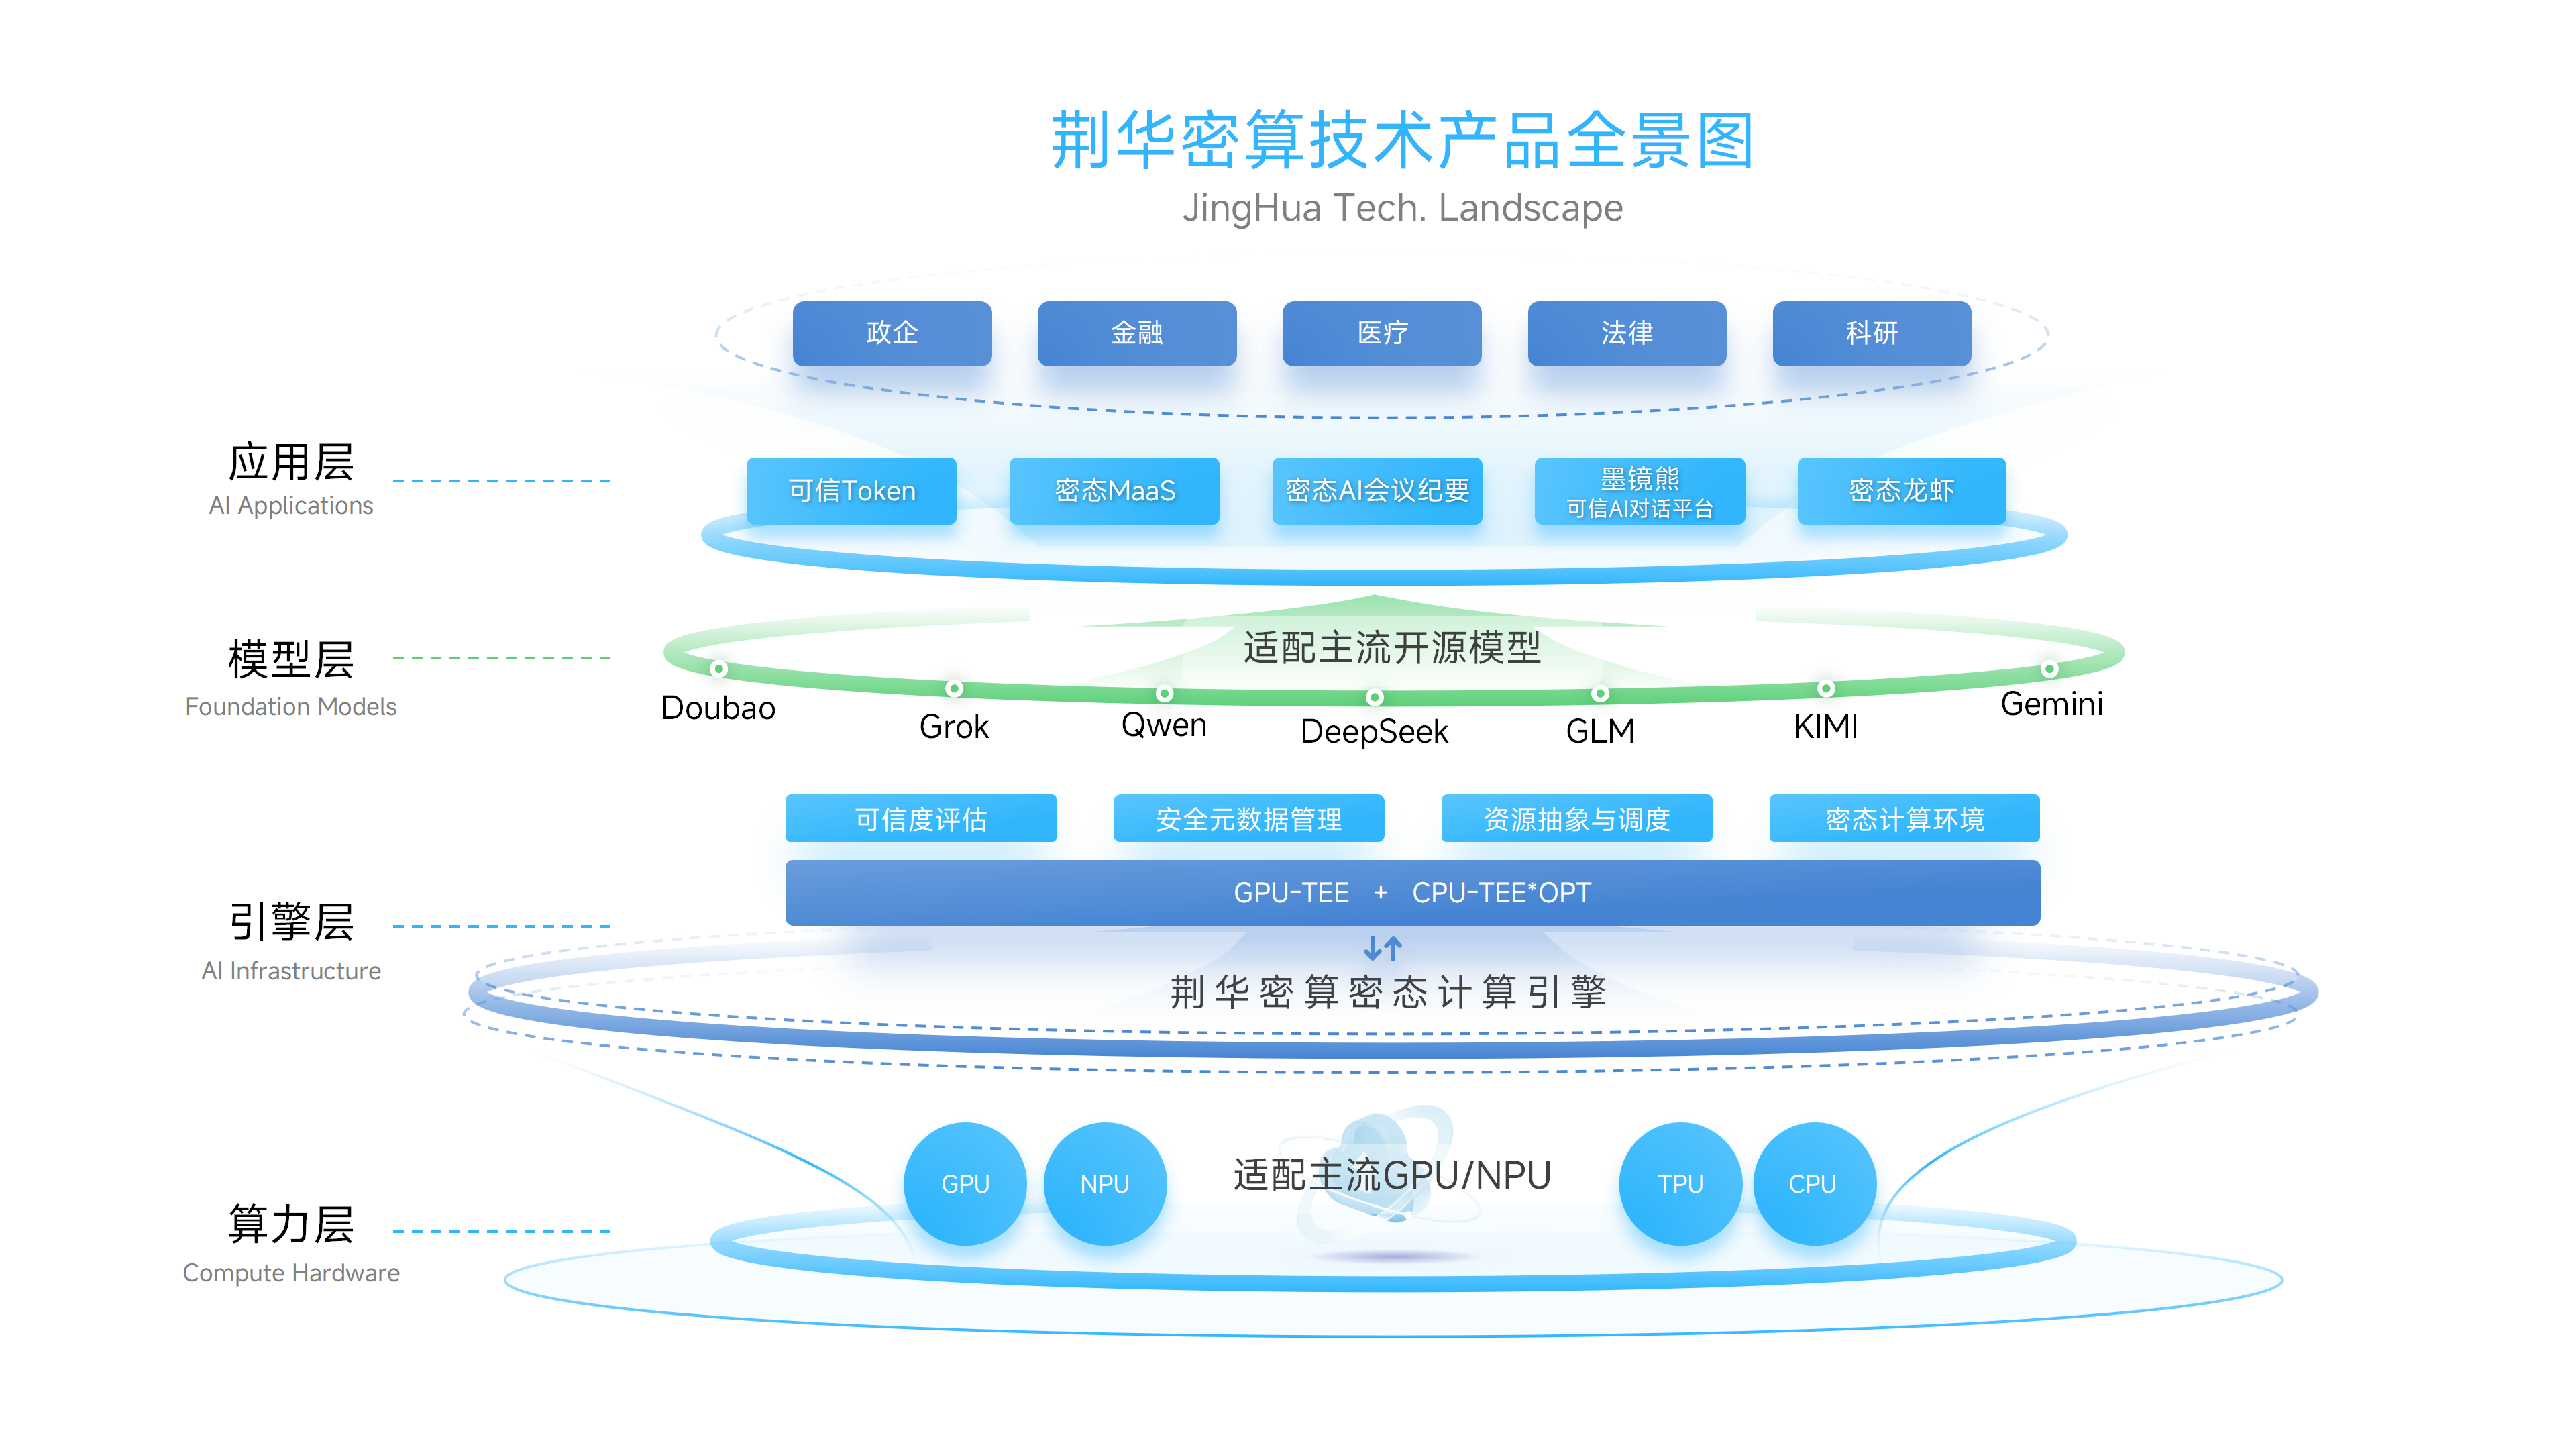
高性能密态计算引擎是荆华密算(北京)科技有限公司自主研发的密态计算技术体系,由密态可信空间(CPU-TEE+GPU-TEE)、一次性密码本(CPU-TEE+OTP)两大核心技术构成,在此基础上落地为可信Token、密态MaaS、墨镜熊、密听四大产品。成果实现“让AI直接计算加密数据——不解密、不暴露、不可复制”:性能损耗从1000倍压至可商用水平,精度100%还原、与明文一致,是国内唯一全面适配昇腾、海光、寒武纪等国产算力的密态计算方案。该成果已在某跨国企业近1亿用户规模、长三角医疗可信数据空间过亿医疗数据联合建模、海南乐城先行区等场景落地验证,跑通了可信数据空间“数据可用不可见”从技术突破到产业应用的全链路。
【实施背景】
国家数据要素市场化配置改革持续深化,可信数据空间作为数据流通的重要基础设施形态正在各地加速落地,安全计算底座成为刚需。
一、数据要素流通卡在“敢不敢”
数据要素市场化配置改革深入推进,数据要从“资源”变成“资产”,关键在流通。但真实产业中,医院握着最全的病历数据,不敢交给AI建模;银行握着最真实的交易数据,不敢喂给风控引擎;企业握着最核心的经营数据,不敢出域共享。算力不是问题,模型不是问题,卡在“敢不敢”三个字上。可信数据空间要解决的核心问题,正是让数据持有方在数据不出域的前提下参与流通和联合计算。
二、传统安全防护在计算环节失效
传统数据安全方案只护外围:传输加密、存储加密、访问控制。这些防线在数据静止和传输时有效,数据一旦进入计算环节便全部失效——大模型必须读取明文才能计算,数据等于“裸奔”着被AI看光。这是可信数据空间建设中最隐蔽、也最致命的信任缺口:缺的不是存储安全,而是让数据在加密状态下被计算的技术底座。
三、密态计算十年的性能死结
密态计算被称为安全计算的“皇冠”,能让数据在加密状态下被使用,实现“可用不可见”。但这顶皇冠戴了十年没有落地:传统同态加密方案性能损耗1000倍以上,算力全被加密计算吃掉,AI跑不动。安全是真的,可用是假的——像一枚十年炸不响的哑弹。可信数据空间如果建立在这种底座上,只能停留在示范阶段。
四、国产算力缺乏可用密态方案
此前主流密态方案高度依赖海外专用硬件,在国内昇腾、海光、寒武纪等主流国产算力上缺乏可用的高性能密态方案,制约了自主可控的可信数据空间建设。
【实施目标】
一、把密态计算从实验室拉进产业。通过底层算子重构,把性能损耗从1000倍压至可商用水平,让密态计算第一次真正跑在大模型上。
二、构建可信数据空间的安全底座。提供从加密、计算到交付的全链路密态能力,让数据在加密状态下被AI使用,可用不可见,服务器管理员也看不见。
三、实现国产算力全面适配。在昇腾、海光、寒武纪等国产芯片上提供商用级密态计算能力,支撑自主可控的数据要素流通基础设施。
四、建立规模化验证场景。在近亿用户、过亿数据量的真实业务中验证密态计算商用可行性,沉淀可复制的行业方案。
【建设内容】
一、核心技术突破
(一)密态可信空间(CPU-TEE+GPU-TEE)。以CPU物理安全环境为基础,把密态隔离延伸至GPU,敏感数据在指令调度、并行计算、模型训练全流程中始终处于硬件锁死的加密黑盒内。传统TEE方案只保护CPU环节,数据进入GPU后即暴露明文;本成果将加密边界扩展到GPU,解决了大模型计算场景下GPU环节数据暴露明文的问题。
(二)一次性密码本(CPU-TEE+OTP)。基于信息论安全的密码学架构,每次加密使用全新密钥,用完即焚,密钥只在用户手里。该架构理论不可破解,即使面对未来量子计算机,仍能保证数据安全。
(三)底层算子重构。历时五年、在算子层完成系统性重构,将密态计算性能损耗从1000倍压至可商用水平,精度100%还原、与明文一致,使密态计算第一次具备跑在大模型上的工程可用性。
二、产品体系
(一)可信Token:大模型加密后,AI直接计算、看不到原文,解决“敢不敢问”的信任问题。
(二)密态MaaS:一站式密态智能体平台,“先加密,再智能”,面向企业提供开箱即用的密态AI服务。
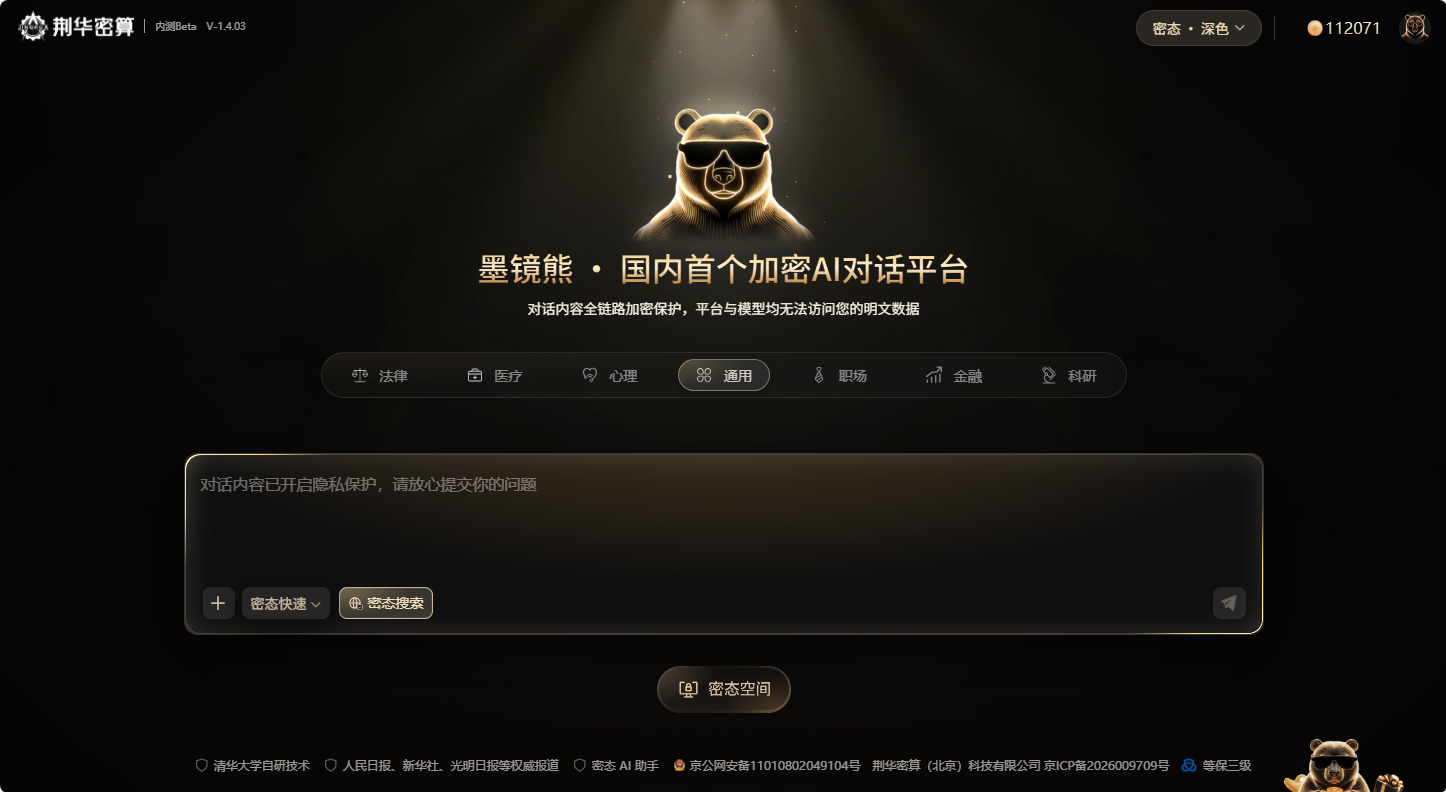
(三)墨镜熊:国内首个可信AI对话平台,面向个人用户的全场景加密对话助手,密钥随身、数据不落地。
(四)密听:高隐私会议记录产品,全程不解密、密钥随卡走,满足高保密场景的会议智能化需求。
三、可信数据空间行业方案
(一)医疗可信数据空间:多源医疗数据加密入库、加密联合建模,医院无需交出明文,即可参与区域医疗数据共享与联合科研。
(二)企业数据出域:密态计算叠加智能脱敏,企业核心经营数据出域共享全程加密,数据持有方保持控制权。
(三)数据要素流通平台:面向数据交易所、行业数据空间提供密态计算底座,支撑数据资产登记、定价、交易中的安全计算需求。
四、团队与研发能力
公司孵化于清华大学计算机系,团队以研发为主。创始人、CEO林修醇为北大国发院经济学博士“DEMO GOD”首位00后得主。研发聚焦密态计算底层算子、硬件适配与工程化落地,已形成覆盖推理、训练、平台、终端的完整技术栈。
【实施效果】
一、性能质变,密态计算第一次真正跑在大模型上。性能损耗从1000倍压至可商用水平,精度100%还原、与明文一致;加密范围覆盖传输、存储、计算全链路;密钥策略为一次一密、用完即焚,密钥只在用户手里。
二、规模化场景验证。某跨国企业近1亿用户规模,验证密态计算商用可行;长三角医疗可信数据空间完成过亿医疗数据联合建模;海南乐城先行区落地医疗场景;2026年5月成为人民网发起的“主流价值语料生态联盟”首批成员,提供核心密态训练能力。
三、国产算力全面适配。国内唯一全面适配昇腾、海光、寒武纪等国产算力,支撑自主可控的可信数据空间建设。
四、产业与市场认可。获2025 DEMO CHINA最高荣誉“DEMO GOD”(首位00后获奖者)、“创新中国”创业大赛全国第一名,入选2026“25 Under 25”AI创业者榜单;创始人接受央视专访,《人民日报》《新华社》《光明日报》深度报道。据Precedence Research预测,全球机密计算市场规模将从2025年约107亿美元增长至2034年约9225亿美元,年复合增长率64.11%,密态计算是可信数据空间建设中确定性极高的技术底座。
五、关键指标汇总。性能损耗:从1000倍压至可商用水平;精度:100%还原,与明文一致;国产适配:昇腾、海光、寒武纪全覆盖;加密范围:传输、存储、计算全链路;密钥策略:一次一密、用完即焚,密钥只在用户手里。
完成单位:荆华密算(北京)科技有限公司
完成人:林修醇