
一、摘要
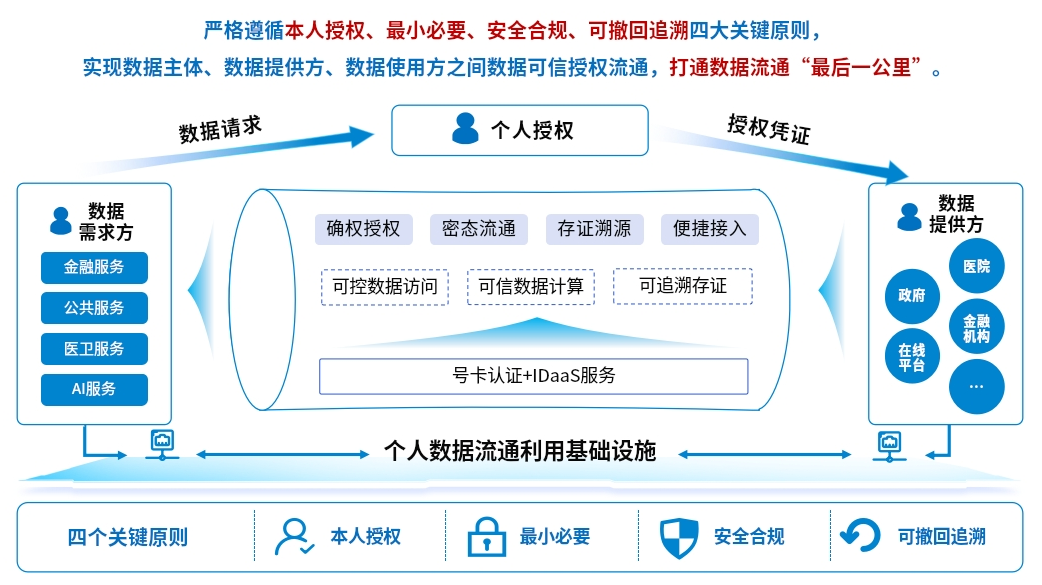
中移互联网有限公司依托"号-卡"生态规模优势,融合密码学、数据使用控制、移动认证与超级SIM卡国密安全芯片能力,构建以"手机号"统一账号为核心、SIM卡为硬件密钥载体的梧桐数盾AI+个人数据可信流通解决方案。该方案集成数字身份、可信授权、鉴权、流通、存证等功能,形成"账号安全、授权安全、通道安全、输出安全、存证安全"五重安全体系,为个人数据要素在开放网络环境下的可信流通提供身份、通道与授权的全链路保障。方案以"用户主权至上"为核心理念,通过"号码即账户、SIM卡即安全"架构,将数据控制权交还给个人,促进数据"供得出、流得动、用得好、保安全"。截至2026年8月,已覆盖中国移动10亿+用户,业务调用近三千万次,并融入广州、辽宁、云南等地的可信数据空间建设。
二、实施背景
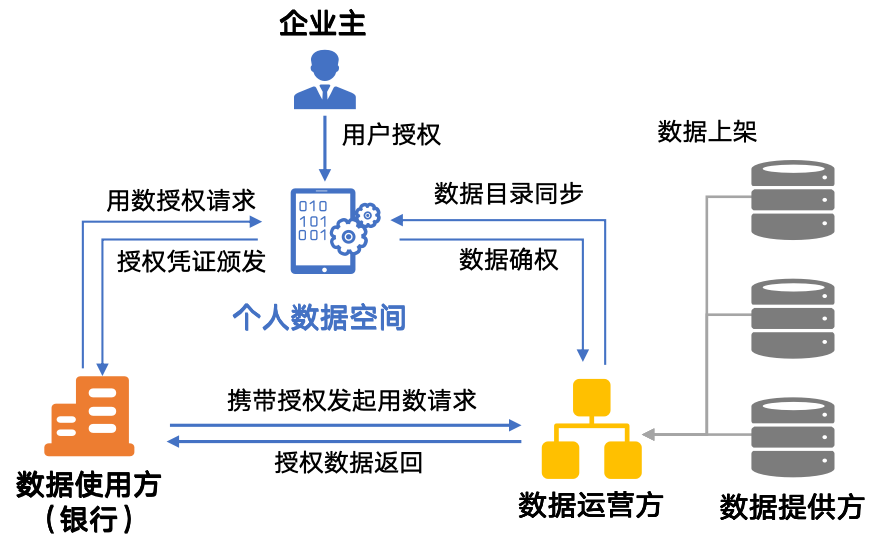
数据已被国家顶层设计确立为新的生产要素,《中共中央国务院关于构建数据基础制度更好发挥数据要素作用的意见》(下称“数据二十条”)与《"数据要素×"三年行动计划(2024-2026)》提出数据产权、流通交易、收益分配、安全治理"四大制度",加快把数据资源优势转化为经济发展新动能。数据要素市场进入快速发展期,然而个人数据作为数据要素市场中重要的组成部分,其开发利用却面临"授权难、监管难、安全保护难"的突出瓶颈。数据无形、可无限复制且权属复杂的问题,对传统制度提出挑战,尤其是个人在享受公共和商业服务时留下的大量关联数据,既蕴含价值又面临隐私泄露与滥用风险。在传统数据流通模式下,以供应链企业贷款场景为例,企业主往往需要以"人肉搬运"的方式,通过纸质文件向银行等数据使用方提供分散于多个系统的经营数据。这一过程不仅效率低下,更存在授权模糊、来源难溯、数据主权旁落等严重安全合规风险,极大抑制了数据供给意愿,制约了数据要素价值的充分释放。如何构建一个兼顾效率、安全与合规的个人数据可信流通环境,成为产业界亟待破解的核心命题。
三、实施目标
本项目以"制度创新、流程优化、安全升级"为总体思路,细化三项核心目标。第一,在合规框架内创新个人数据流通范式,落实《个人信息保护法》最小必要、告知同意及“数据二十条”有关数据权属与收益分配要求,通过真实业务场景落地探索兼顾效率与安全的个人数据利用模式,为后续收益分配机制奠定技术与制度基础。第二,重塑身份标识体系与用户交互流程,利用移动认证及超级SIM卡能力构建"前端匿名、后端实名"的统一身份标识,在不暴露用户真实身份的前提下实现跨应用、跨场景的无缝授权、存证与回溯,兼顾安全与易用。第三,全面升级安全防护体系,以SIM卡国密芯片为信任根,结合数据使用控制与动态密钥协商技术,建立覆盖账号、授权、通道、输出及存证的全流程密态防护,依托区块链可验证凭证确保数据不可篡改与全程可追溯,全面降低数据泄露与滥用风险。
方案确立四项核心理念:一是用户主权至上,个人用户拥有授权、撤销、追溯的完整权利;二是硬件安全为基,利用SIM卡国密安全芯片作为信任根,保障密钥和核心运算的物理安全;三是全程密态可控,数据从源端到用端关键环节均以加密形态流转,并由用户控制解密;四是透明可信存证,关键操作上链存证,保证过程的透明、不可篡改和可追溯。
四、建设内容
项目建设围绕"身份—授权—流通"三大环节展开。方案充分发挥中国移动10亿用户及超级SIM卡1.3亿用户规模优势,将安全能力下沉至硬件层面,通过软硬结合实现硬核安全优势。
一是身份锚定,构筑信任基石。以实名手机号码为核心,以承载国密安全芯片的超级SIM卡为硬件载体,通过号卡认证、三要素核验与人脸识别建立"人—机—卡"一致的强可信身份体系。SIM卡据此生成公私钥对,私钥仅存卡内,公钥同步至区块链进行存证,实现"密钥不离卡、运算不出卡",从源头解决谁在授权及授权是否真实的核心问题。同时结合AI身份风险识别能力,对异常登录、设备环境变化、疑似冒用等行为进行实时判断,为身份认证环节增加智能化风险校验。
二是自主授权,全程主权可控。当数据使用方申请调用已上架数据时,系统向用户发起授权请求,经用户确认后自动生成标准化授权凭证(包含授权范围、期限、数据项等),用户调用SIM卡内私钥对该凭证进行数字签名,签名后的凭证颁发给数据使用方。用户可按照时间、字段、场景、次数等维度对数据使用进行细粒度控制,若超出授权策略范围,用户可撤销授权凭证,确保对个人数据的绝对掌控。在授权管理过程中,AI可基于历史授权记录、业务场景特征和访问频次,对授权请求进行智能提示和风险分级,辅助用户识别不合理授权、过度索权和异常用数需求。
三是凭证核验,密态数据流转。数据使用方持签名授权凭证向数据持有方请求数据,数据持有方从区块链获取用户公钥验证凭证有效性后,基于密钥交换技术构建使用方—持有方临时的对称会话密钥,将明文数据重新加密后发送给数据使用方,并将使用记录发布到区块链。系统根据预设策略对调用频次、时间窗口等进行动态控制,一旦超出授权范围即可自动触发撤销或销毁指令,保障个人数据主权与隐私安全。方案首创个人数据策略控制机制,实现了个人用户对数据进行更新、订阅、授权、转让、撤销授权等全生命周期操作,通过"号、卡、证书"三级信任升级,建立三级密钥签名体系,为数据授权提供差异化分级保障,实现了个人数据从源端到用端的全过程可控、可溯、可审计。
五、实施效果
梧桐数盾首创以SIM卡国密芯片为信任根的"前端匿名、后端实名"身份体系,结合动态密钥协商与可验证凭证技术,实现数据全流程密态可控流通,填补了移动端个人数据安全流通的技术空白,为医疗、金融、出行等场景提供个人数据要素流通统一信任底座,目前成果已覆盖中国移动10亿+用户。在医疗行业场景,依托国家数据局《医疗健康领域个人可信数据空间关键问题研究》课题,探索商保理赔应用实践,患者通过梧桐数盾一键授权就诊数据,保险公司凭签名凭证向卫健平台核验后即刻理赔,实现"理赔不跑腿",降低保司40%的理赔运营成本、并将伪造票据等欺诈行为造成的损失降低60%。在供应链企业贷款场景,作为基础设施融入广州城市可信数据空间"链上金融"产业专区,面向全行业推广,企业主只需一键授权,银行带凭证向供数方取数即可完成贷款申请办理,降低银行30%的贷前尽调成本、减少15%的坏账风险敞口。在出行权益领取场景,已提供超500万次服务,成功将大型航司权益的欺诈冒领率从0.25%压降至0.03%以内,为企业节省超过百万的运营成本。
在社会效益层面,梧桐数盾通过SIM卡硬件级安全和端到端加密,从源头有效阻断了网络钓鱼、云端勒索、SIM卡复制盗用等安全风险,赋予每位公民对个人数据的绝对控制权。其全程可追溯、链上存证特性,也为监管部门提供了洞察个人数据合规流转和应用情况的有效技术手段。项目已获得专利授权10项、软件著作权3项,参与电信和互联网服务用户个人信息保护等国家标准建设,先后获得2025数据要素典型产品、综合实力前十解决方案等认可。未来将通过场景规模复制,预计营收可达上千万。
完成单位:中移互联网有限公司
完成人:周武、邱浚漾、潘小古、唐浩