
一、产品/方案基础信息
AI驱动的网络安全运营协同管理平台是一款安全协同为运行主线、自主可控为底线要求的综合性网络安全运营平台。平台采用分层解耦与模块化设计理念,构建从数据采集、AI算力、平台服务到业务应用的全栈信创架构,实现资产测绘、漏洞管理、智能分析、自动化响应等一体化安全运营能力。
平台采用金字塔型五层架构。顶层为统一指挥中枢(Server),负责全局策略调度与可视化呈现;第二层为三大核心子系统(资产测绘系统、协同管理平台助手、漏洞管理系统),采用Agent+Server混合部署;第三层为引擎与知识库层,包含A/S/W-Drive扫描引擎及在线/离线知识库;第四层为工具与模型层,集成AI大模型与检测库;底层为基础系统,负责数据整合分析与组织管理。核心硬件采用天数智芯天垓100训练芯片和智铠100推理芯片,基础软件栈优先选用通过安全认证的国产化产品。
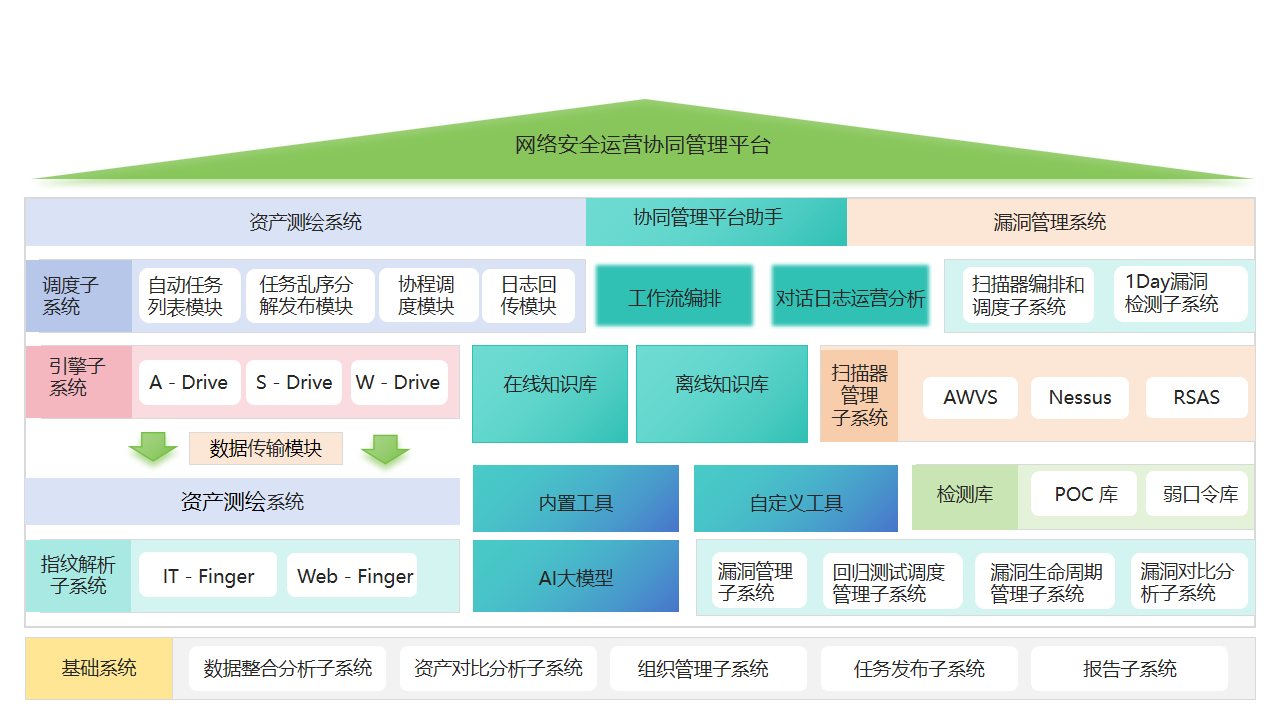
图:平台架构图
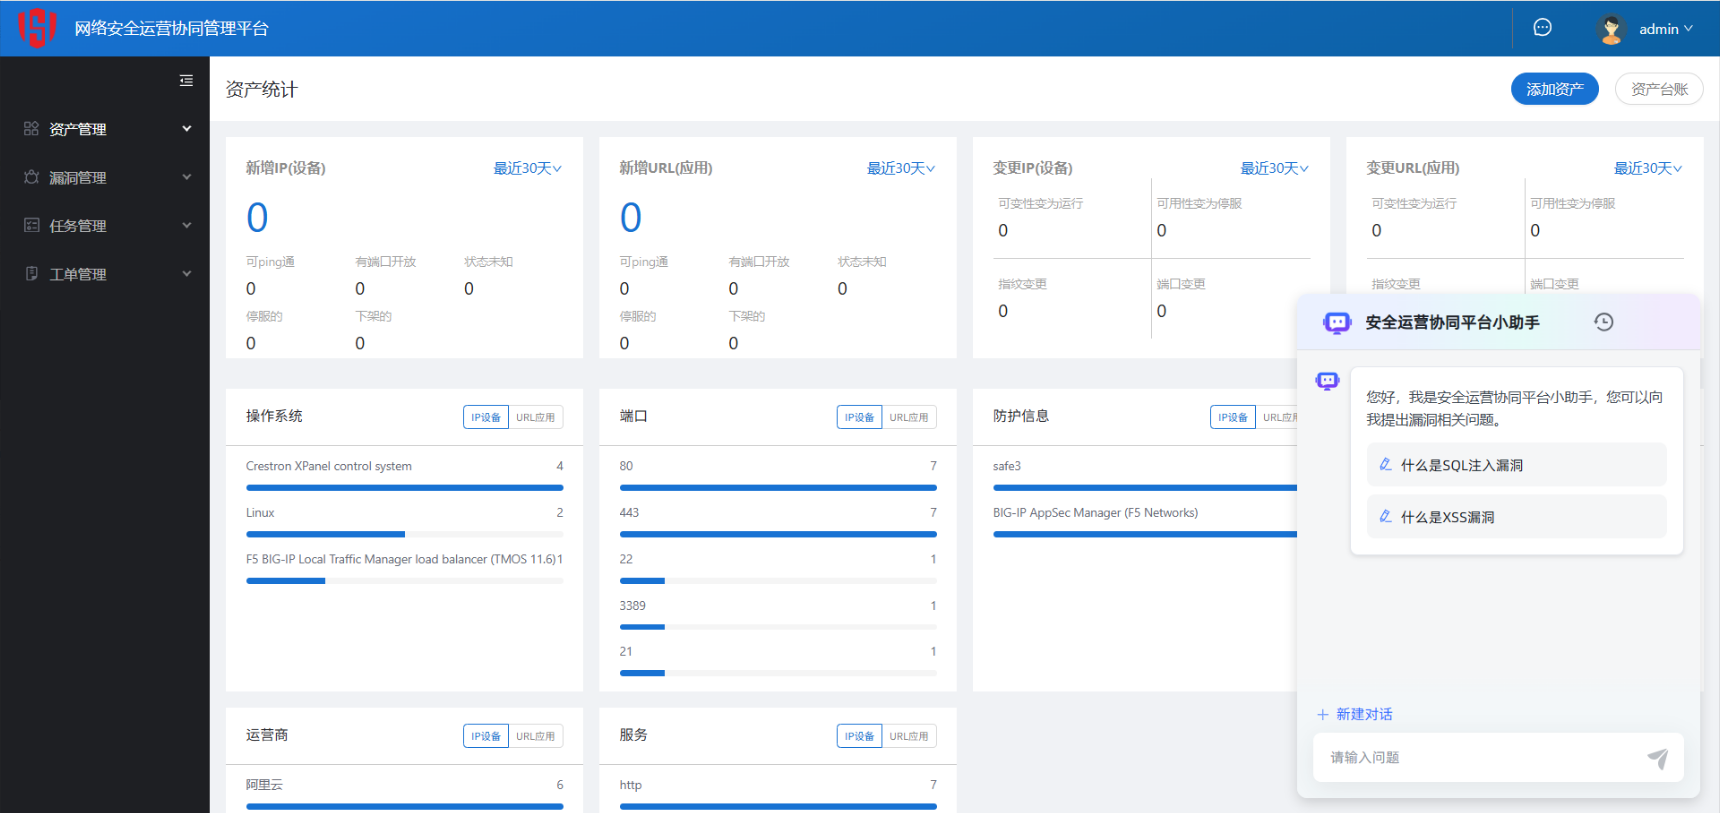
图:平台首页
平台构建四大核心功能模块,形成从看清资产到管好漏洞再到协同处置的业务闭环。资产管理模块实现全网资产全生命周期智能管控,包括资产智能发现与画像、关键性评估分级、风险关联分析预警;漏洞管理模块将AI算力融入发现、评估、修复、验证全流程,具备1Day漏洞应急检测与自动化验证能力;任务管理模块支持多维扫描任务编排与可视化进度监控;工单管理模块实现安全事件与漏洞处置流程ITIL化,支持多源工单智能生成与跨部门协同流转。协同平台助手提供智能工作流引擎、对话日志分析、在线/离线知识库服务及AI大模型赋能。
二、核心技术与创新点
(一)全栈信创适配的弹性容器架构
创新采用分层解耦的轻量化微服务容器架构,实现从国产异构硬件底座、国产操作系统到主流信创数据库的全面纳管与深度适配。针对高并发网络空间测绘与AI大模型推理混合高负载场景,研发基于业务请求压力的智能动态资源调度与秒级弹性伸缩策略。配合面向高校信创云环境的一键敏捷部署与自动健康检查方案,在保障平台极高可用性与故障秒级自愈能力的同时,大幅降低大规模国产化替换环境下的运维门槛与部署成本。
(二)资产高效测绘与异构数据归一
针对高校多校区、多部门独立建设引发的资产盲区与数据孤岛问题,底层采用高并发用户态协程调度与乱序随机发包机制,自适应百兆至万兆网络,全域网络资产智能发现与低损耗常态化监测。首创多扫描引擎协同与数据归一化治理技术,通过标准API无缝接入并清洗多厂商异构扫描报告,深度提取资产指纹、端口服务、Web框架等多维特征,构建动态的资产-漏洞智能匹配与权重打分模型,有效攻克误报漏报高、评级口径杂的技术壁垒。
(三)破除管理孤岛的全链路闭环机制
针对跨院系、跨部门安全管理中权责边界模糊、协同效率低下等痛点,平台将技术赋能与制度设计深度互融。创新构建基于RBAC的校级安全管理员、院系管理员、运维人员、检测人员四维动态用户体系,严格界定各方SLA权责。依托定制化自动化流程引擎,重塑检测、下发、认领、修复、复测、归档端到端业务流转链条,建立全环节状态实时同步、超时预警与工单不可篡改的溯源留痕机制,推动安全闭环处置从人盯人模式向流程驱动、责任到人的自动化协同范式跨越。
(四)降低运营门槛的AI双助手模式
聚焦基层网络管理员安全专业技能薄弱的痛点,深度挖掘国产AI芯片算力潜能,私有化部署并调优轻量化NLP大模型与知识推理引擎。首创合规咨询与漏洞修复双核心智能助手:前者基于RAG架构,将网络安全法律法规及校园管理制度转化为智能问答与解读服务;后者深度联动当前被检资产的国产化设备型号与运行环境,精准生成适配国产操作系统的可执行漏洞修复指引。通过知识库实时迭代与动态优化闭环,降低实战化安全运营认知壁垒,推动基层安全管理从人力密集型向AI增强型转型。
三、性能指标
平台搭载三大扫描引擎,性能表现优异。精准引擎(A-Drive)对资产探测结果准确率高达90%;极速引擎(S-Drive)对一个B段资产探测时间最快可达10秒;Web引擎(W-Drive)基于字典爆破和搜索引擎历史数据查询等多手段动态识别子域名,周期性发现未经授权的子域名,有效杜绝防守漏洞。
平台拥有2600+的1Day漏洞POC库,可第一时间快速高效发现全网受影响IT设备和服务;200+类业务系统、网络设备、安全设备弱口令探测能力,实现全网弱口令全面检测;30000+IT指纹的系统指纹数据库,精准识别操作系统类型及设备信息,实现数据更多维、信息更精细。平台支持一键对接AWVS、Nessus、绿盟RSAS等主流第三方扫描器,通过API自动化调度收集漏洞信息。
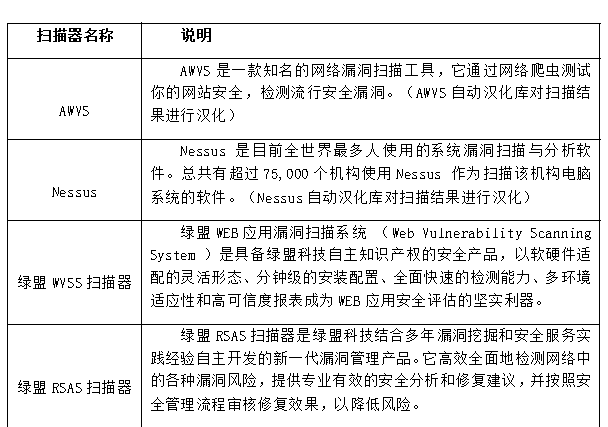
平台实现全域网络资产92%的智能发现率,并支持低损耗常态化监测,自适应百兆至万兆网络环境,有效解决高校多校区资产盲区问题。平台基于微服务容器架构,支持秒级弹性伸缩与故障自愈,面向高校信创云环境实现一键敏捷部署,自动健康检查保障极高可用性,漏洞从发现到闭环的处置周期大幅缩减。
四、落地应用与市场表现
平台主要面向高校内部网络安全运营与管理场景,围绕校园网络资产分散、用户行为复杂、安全运维人力有限、多部门协同不畅等典型痛点开展落地应用。在试点高校实现全流程部署与常态化运行。日常运维中,平台自动完成校园网终端、服务器等各类资产的统一发现与管理,实时监测资产状态与安全风险,改变以往资产底数不清、分布零散、人工盘点效率低下的状况。针对漏洞多、处置慢、责任不明确等问题,平台通过智能漏洞检测、风险分级与工单派发,实现漏洞从发现、派单、整改到复核的全闭环管理,大幅提升运维响应速度,有效降低攻击入侵风险。
在跨部门协同场景中,平台打通信息网络中心与二级学院、后勤管理等校内相关单位的信息壁垒,实现安全数据共享、任务协同处置与流程联动,解决校内部门分散、沟通成本高、问题处置链条长等实际问题。基于RBAC的四维用户体系,明确校级安全管理员、院系管理员、运维人员、检测人员的权责边界,形成统一高效的内部安全治理格局,推动安全闭环处置从传统的人盯人延误模式向流程驱动、责任到人的自动化协同范式跨越。
平台充分考虑高校安全团队人员少、专业力量有限的现实情况,通过智能风险研判、自动化运维辅助、制度规范智能指引等功能,降低对高级专业人员与人工经验的依赖,让普通运维人员也能快速开展规范化、标准化的安全管理工作。AI双助手模式有效弥补基层管理员安全专业技能薄弱的短板,合规咨询助手降低政策解读盲区,漏洞修复助手提供精准可执行的修复指引。经过试点高校实际运行验证,平台有效解决了长期存在的技术与管理脱节、协同效率不高、运维能力不足等突出问题,漏洞平均闭环周期得到断崖式缩减。
完成单位:北京禹宏信安科技有限公司
完成人:石磊、雷雪、任志鹏、李东